Economia
/
Bergamo Città
Domenica 11 Ottobre 2026
Le nostre imprese impreparate ad attacchi hacker
LA CONFERENZA. Peresson (Confartigianato): cinque su sei non fanno il backup dei propri dati. L’esperto: con gli agenti di IA un’impennata nella scoperta di vulnerabilità informatiche.
Lettura 2 min.
«Cinque aziende su sei non fanno il backup dei loro dati. Se mancano le basi, come possiamo difenderci dagli attacchi cyber potenziati dall’IA?».
L’allarme
A lanciare l’allarme è Fabrizio Peresson, Presidente di Confartigianato ICT, a margine della conferenza «No Hat», dedicata al mondo degli hacker e della sicurezza informatica, organizzata ieri dall’associazione «Berghem-in-the-Middle» (Bitm) al Centro Congressi «Giovanni XXIII» di Bergamo. L’evento, giunto alla sua ottava edizione, ha registrato il tutto esaurito con 900 partecipanti da 22 Paesi del mondo. «Volevamo condividere le ricerche e mettere in contatto la comunità internazionale degli hacker etici. I dati di questa edizione ci dicono che ce l’abbiamo fatta», dichiara il Presidente di Bitm Marco Balduzzi.
Attacchi potenziati
Peresson fa riferimento ai dati della Polizia di Stato, secondo cui l’83% delle imprese italiane non possiede nemmeno una copia dei propri dati. «E anche tra quelle che ce l’hanno – continua il presidente di Confartigianato ICT – non è detto che tutte abbiano fatto dei test o che i backup siano accessibili in caso di necessità. La situazione è grave, soprattutto tra le PMI: manca ancora la consapevolezza». Mentre le aziende italiane sembrano ferme nel passato, la cybersicurezza si evolve sempre più rapidamente grazie all’intelligenza artificiale.
Nell’era dell’IA
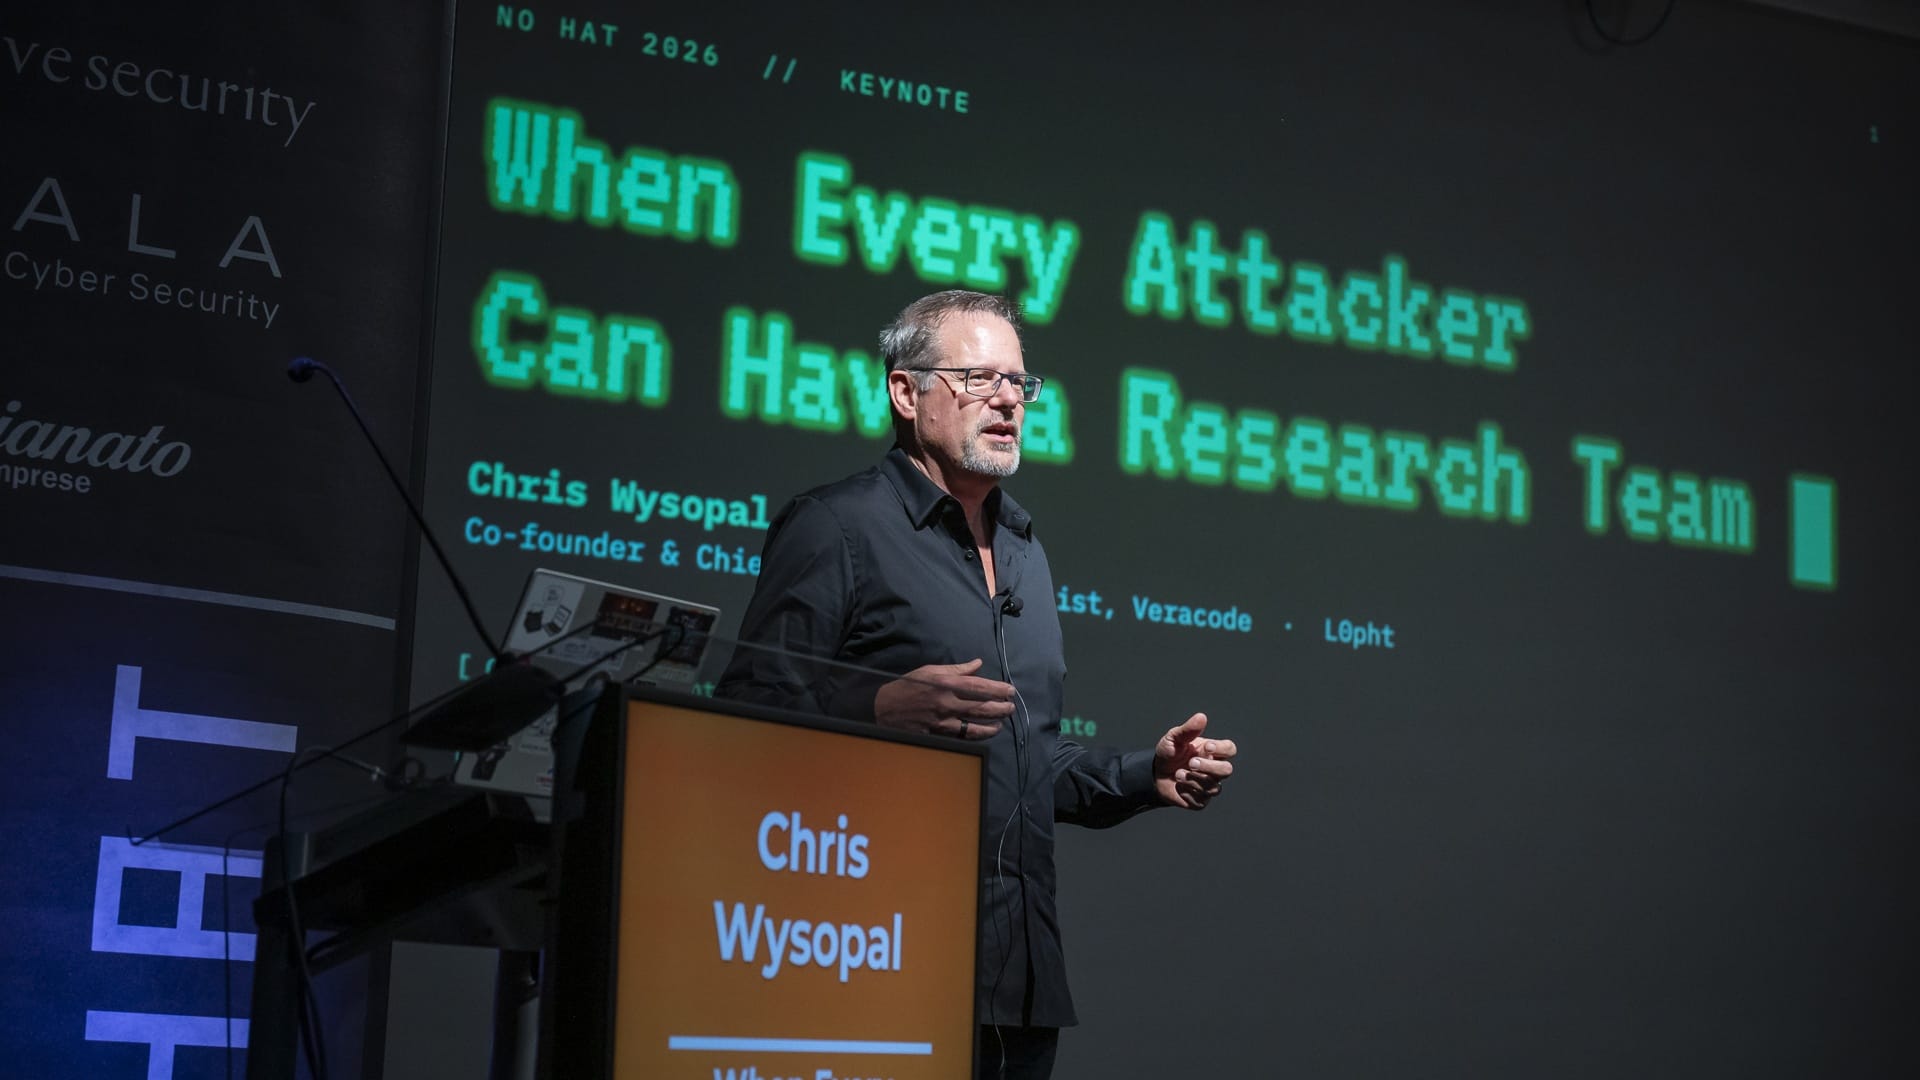
A raccontare il cambiamento è stato Chris Wysopal, fondatore della società di sicurezza Veracode ed ex-membro del collettivo hacker «L0pht», che nel 1998 ha messo in luce la scarsa sicurezza informatica del governo americano. «Negli anni Novanta solo poche centinaia di persone al mondo sapevano scoprire certi difetti. Oggi, con l’IA, abbiamo tutti una squadra di ricercatori che non dorme mai», spiega Wysopal, che avverte che l’intelligenza artificiale agentica può cercare autonomamente falle e «bug» all’interno dei programmi, ripetendo i tentativi senza sosta: «La ricerca tramite l’IA è fino a cento volte più rapida di quella effettuata a mano dagli esseri umani», prosegue l’esperto. È l’inizio della «Vulnpocalypse», la rapida impennata nella scoperta di vulnerabilità informatiche causata dagli agenti di intelligenza artificiale. Il grande problema dell’IA applicata alla cybersicurezza è che essa crea uno squilibrio tra attacco e difesa. Chi deve attaccare può avvalersi di uno sciame di agenti che cercano costantemente vulnerabilità e falle da sfruttare: basta trovarne una per iniziare un attacco. Chi deve difendersi, invece, non può fare affidamento sugli algoritmi: in un test svolto da Veracode, il codice generato dall’IA era sicuro solo nel 56% dei casi. Il restante 44% conteneva dei problemi di sicurezza. Un altro studio, condotto dal gestore di password 1Password, rivela che le intelligenze artificiali correggono le vulnerabilità senza introdurre altri problemi nel codice solo nel 26% dei casi.Oltre ad avvantaggiare i malintenzionati, l’IA ha un altro risvolto negativo: «Chatbot e agenti permettono a chi non ha una preparazione tecnica di organizzare degli attacchi, allargando la platea degli aggressori», riporta Peresson.
Cybersicurezza, un obbligo
Per le aziende, dunque, i rischi si moltiplicano. «Oggi anche una piccola officina metalmeccanica di Bergamo deve imparare a proteggersi. La cybersicurezza è importante quanto l’antincendio», spiega Francesca Nava di Confartigianato ICT durante un incontro dedicato alla sicurezza informatica nelle imprese: «Per essere veramente protetti occorre censire i processi, gli accessi e i fornitori. Non basta proteggere i propri server, perché una porta lasciata aperta anni prima da un fornitore può essere spalancata da un hacker».
La normativa
Le garanzie cyber ormai contano anche nei contratti di fornitura: «Le grandi aziende devono rispettare dei vincoli molto stringenti, che impongono loro di accertarsi che i fornitori abbiano degli elevati standard di sicurezza. Per una Pmi, investire nella cybersecurity significa anche attirare clientele di grandi dimensioni», continua Nava. Dove non arriva il mercato, ci pensa la normativa. La direttiva europea Nis2, entrata in vigore nel 2024, obbliga le organizzazioni medio-grandi a adottare precauzioni e sistemi di gestione del rischio che vanno estesi anche ai fornitori più piccoli. Da settembre, le prime disposizioni del «Cyber Resilience Act» – la cui piena applicazione è prevista entro fine 2027 – impongono a chi viene colpito da un attacco di comunicarlo pubblicamente in modo tempestivo.
C’è infine il nodo dei dati, che va al di là delle regole. «A volte siamo noi stessi a far circolare le nostre informazioni sensibili senza porre dei paletti», ammette il Presidente di Confartigianato ICT: «Qualche tempo fa ho incontrato un’impresa alimentare, una di quelle che dovrebbero tutelare il Made in Italy, e ho scoperto che utilizzava un’intelligenza artificiale cinese per ottimizzare le ricette. Non sapevano che stavano mandando i loro dati più preziosi in Cina».
© RIPRODUZIONE RISERVATA